
 English
 日本語
 Tiếng Việt
 ភាសាខ្មែរ
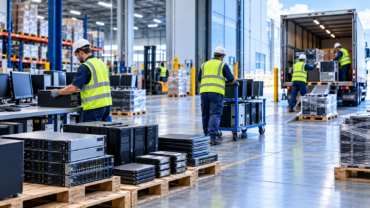
การนำ Hard Disk, SSD, Server หรืออุปกรณ์ IT ที่ไม่ใช้งานแล้วออกจากโรงงาน ไม่ได้จบแค่การ “ลบข้อมูล” หรือ “ทำลายเครื่อง” เท่านั้น สำหรับโรงงานที่อยู่ในระบบของกรมโรงงานอุตสาหกรรม อาจยังต้องดำเนินการเรื่อง กอ.1, กอ.2 และ Manifest ในระบบ i-Industry เพื่อให้สามารถติดตามได้ว่าอุปกรณ์ถูกนำออกจากที่ไหน ส่งไปให้ใคร และได้รับการจัดการอย่างไร หากอุปกรณ์ต้องส่งไปยังโรงงานที่รับดำเนินการ เช่น โรงงานประเภท 105 หรือ 106 ก็ยิ่งต้องมีข้อมูลและเอกสารให้สอดคล้องกับการดำเนินงานจริง
คำถามสำคัญคือ ถ้ามีการตรวจสอบ เราสามารถยืนยันได้หรือไม่ว่าอุปกรณ์ชิ้นไหนถูกนำออกไป ส่งให้ใคร ข้อมูลถูกทำลายด้วยวิธีใด และมีหลักฐานรองรับครบหรือไม่?
นี่คือเหตุผลที่ Data Destruction, Chain of Custody และ Manifest ควรถูกวางแผนไปพร้อมกันตั้งแต่ต้น
ทำลายข้อมูลแล้ว ทำไมยังต้องมีหลักฐาน?
ลองนึกภาพว่าองค์กรส่ง Hard Disk จำนวน 200 ลูกออกไปทำลายข้อมูล การรู้เพียงว่า “ส่งไปทำลายเรียบร้อยแล้ว” อาจยังไม่เพียงพอสำหรับการตรวจสอบ เพราะคำถามที่ตามมาอาจเป็น
- Hard Disk ทั้ง 200 ลูกคือเครื่องไหนบ้าง?
- Serial Number อะไร?
- นำออกจากโรงงานวันไหน?
- ใครเป็นผู้ขนส่ง?
- ส่งไปที่ไหน?
- ใช้วิธีอะไรในการทำลายข้อมูล?
- ใครเป็นผู้ดำเนินการ?
- มีหลักฐานยืนยันหลังทำลายหรือไม่?
- สามารถตรวจสอบย้อนหลังได้หรือเปล่า?
ดังนั้น การทำลายข้อมูลที่ดีจึงไม่ควรมีเพียง “ผลลัพธ์ว่าข้อมูลถูกทำลายแล้ว” แต่ควรมี หลักฐานเชื่อมโยงตั้งแต่อุปกรณ์ออกจากต้นทางจนถึงการดำเนินงานเสร็จสิ้น
Audit มักมองหาอะไรในการจัดการอุปกรณ์ IT?
รูปแบบการตรวจสอบของแต่ละองค์กรอาจแตกต่างกัน แต่หลักสำคัญคือ Traceability หรือการตรวจสอบย้อนหลังได้ องค์กรจึงควรสามารถเชื่อมโยงข้อมูลได้ว่า
อุปกรณ์อะไร → ออกจากที่ไหน → ใครรับไป → ทำลายอย่างไร → มีหลักฐานอะไร
ตัวอย่างข้อมูลที่ควรเก็บ ได้แก่
- Asset List
ควรมีรายการอุปกรณ์ที่ส่งออกไปดำเนินการอย่างชัดเจน เช่น
- ประเภทอุปกรณ์
- Asset Number
- Serial Number
- ยี่ห้อ / รุ่น
- จำนวน
- รายละเอียดอื่น ๆ ที่องค์กรใช้ในการควบคุมทรัพย์สิน
ยิ่งรายการต้นทางชัดเจน การตรวจสอบย้อนหลังยิ่งง่าย
- หลักฐานการรับมอบและการขนส่ง
เมื่อนำอุปกรณ์ IT ออกจากโรงงาน ควรสามารถระบุได้ว่า
- รับอุปกรณ์เมื่อใด
- จำนวนเท่าใด
- ใครเป็นผู้รับ
- ใครเป็นผู้ขนส่ง
- นำไปยังสถานที่ใด
สำหรับโรงงานที่อยู่ภายใต้ระบบของกรมโรงงานอุตสาหกรรม ข้อมูลส่วนนี้อาจเชื่อมโยงกับการดำเนินการ กอ.1 และ กอ.2 หรือ Manifest ตามเงื่อนไขของแต่ละกรณี
- Chain of Custody
หนึ่งในเรื่องสำคัญของการทำลายข้อมูลคือการรู้ว่า ใครเป็นผู้ดูแลอุปกรณ์ในแต่ละช่วง
ตั้งแต่ รับจากลูกค้า → ขนส่ง → รับเข้าสถานที่ดำเนินการ → ทำลายข้อมูล → จัดการอุปกรณ์หลังดำเนินการ
การมี Chain of Custody ที่ชัดเจนช่วยลดช่องว่างระหว่างกระบวนการ และช่วยตอบคำถามได้หากมีการตรวจสอบย้อนหลัง
- วิธีการทำลายข้อมูลต้องเหมาะกับอุปกรณ์
การทำลายข้อมูลไม่ได้มีวิธีเดียว Hard Disk, SSD, Storage หรืออุปกรณ์ประเภทอื่นอาจต้องใช้วิธีที่แตกต่างกันตามประเภทของสื่อและวัตถุประสงค์ขององค์กร
ตัวอย่างแนวทาง เช่น
- Data Erasure – ลบข้อมูลออกจากสื่อจัดเก็บข้อมูลอย่างเป็นระบบ โดยหากอุปกรณ์ยังอยู่ในสภาพดี หลังจากลบข้อมูลเรียบร้อยแล้ว ตัวเครื่องหรืออุปกรณ์ที่เหลืออาจสามารถนำกลับมาใช้งาน ขายต่อ หรือเข้าสู่กระบวนการ Refurbish ได้
- Degaussing – ใช้สนามแม่เหล็กเพื่อทำลายข้อมูล
- Shredding – ย่อยหรือบดสื่อจัดเก็บข้อมูลให้เป็นชิ้นขนาดเล็ก
ดังนั้น ก่อนเลือกวิธีทำลายข้อมูล องค์กรควรพิจารณาว่า อุปกรณ์ชิ้นนั้นยังต้องการนำกลับมาใช้หรือขายต่อหรือไม่ รวมถึงระดับความสำคัญของข้อมูลภายในอุปกรณ์
กรณีที่อุปกรณ์ยังมีมูลค่า การเลือกใช้ Data Wiping หรือ Data Erasure ที่เหมาะสม สามารถช่วยรักษามูลค่าของตัวอุปกรณ์ไว้ได้ ขณะที่ยังจัดการข้อมูลเดิมออกจากอุปกรณ์อย่างเป็นระบบ
สิ่งสำคัญคือองค์กรควรสามารถระบุได้ว่า อุปกรณ์แต่ละรายการใช้วิธีใดในการจัดการข้อมูล และมีหลักฐานยืนยันผลการดำเนินงานหรือไม่
- หลักฐานหลังการทำลายข้อมูล
เมื่อดำเนินการเสร็จแล้ว ควรมีเอกสารหรือข้อมูลที่ช่วยยืนยันผลการดำเนินงาน เช่น
- Certificate of Data Destruction
- รายงานผลการทำลายข้อมูล
- Asset / Serial Number Record
- ภาพถ่ายหรือ Video Evidence ตามขอบเขตงาน
- รายละเอียดวิธีการทำลาย
- วันที่ดำเนินการ
เอกสารเหล่านี้ช่วยให้องค์กรสามารถนำกลับมาใช้ประกอบการตรวจสอบภายในหรือ Audit ได้ง่ายขึ้น
แล้ว Manifest เกี่ยวข้องกับการทำลายข้อมูลอย่างไร?
สำหรับโรงงานที่อยู่ในระบบของกรมโรงงานอุตสาหกรรม หากมีการนำอุปกรณ์ที่เข้าเงื่อนไขออกไปจัดการภายนอกโรงงาน อาจมีขั้นตอนเกี่ยวกับ กอ.1 และ กอ.2 / Manifest เข้ามาเกี่ยวข้อง
สามารถมองภาพง่าย ๆ ว่า
กอ.1
ใช้สำหรับการขออนุญาตนำวัสดุที่เข้าเงื่อนไขออกนอกบริเวณโรงงาน
กอ.2 / Manifest
ใช้แจ้งและติดตามรายละเอียดของการจัดการ ตั้งแต่การขนส่ง การรับเข้า ไปจนถึงการดำเนินการตามขั้นตอนที่เกี่ยวข้อง
ดังนั้น หากอุปกรณ์ IT ถูกนำออกจากโรงงานเพื่อไปทำลายข้อมูล การมีข้อมูลของอุปกรณ์ การขนส่ง การรับมอบ และผลการดำเนินงานที่สอดคล้องกัน จะช่วยให้กระบวนการตรวจสอบย้อนหลังทำได้ง่ายขึ้น
Pain Point ที่หลายโรงงานเจอ: ข้อมูลอยู่คนละที่
ปัญหาที่พบได้บ่อยไม่ใช่เพียงเรื่อง “ไม่มีเอกสาร” แต่คือ มีเอกสารหลายชุด แต่ข้อมูลเชื่อมกันไม่ได้
เช่น
- Asset List อยู่กับฝ่าย IT
- ข้อมูลการนำออกอยู่กับฝ่าย Admin
- Manifest อยู่กับฝ่าย EHS
- ใบรับอุปกรณ์อยู่กับผู้ให้บริการ
- Certificate of Data Destruction อยู่กับอีกฝ่ายหนึ่ง
เมื่อถึงวัน Audit จึงต้องเสียเวลารวบรวมข้อมูลจากหลายฝ่าย และอาจพบว่า Serial Number จำนวน หรือวันที่ในเอกสารไม่ตรงกัน
ทางที่ดีกว่าคือวาง Workflow ตั้งแต่ต้นให้ข้อมูลสามารถเชื่อมโยงกันได้
Asset List → รับมอบ → ขนส่ง → Manifest → Data Destruction → Certificate → ปิดงาน
บริการ Manifest สำหรับลูกค้าที่ทำลายข้อมูลและจัดการอุปกรณ์ IT กับ ADD
สำหรับโรงงานที่นำอุปกรณ์ IT มาทำลายข้อมูลกับ Asia Data Destruction (ADD) และต้องดำเนินการ กอ.1 กอ.2 หรือ Manifest ทาง ADD สามารถช่วยดูแลข้อมูลและขั้นตอนที่เกี่ยวข้องกับระบบ i-Industry ให้ตามเงื่อนไขของแต่ละโครงการ
ตั้งแต่
รายการอุปกรณ์ → การรับมอบ → การขนส่ง → Manifest → การทำลายข้อมูล → เอกสารยืนยันหลังดำเนินการ
ช่วยให้ข้อมูลในแต่ละขั้นตอนเชื่อมโยงกัน และสามารถนำไปตรวจสอบย้อนหลังได้ง่ายขึ้นเมื่อมี Audit หรือการตรวจสอบจากหน่วยงานที่เกี่ยวข้อง
เหมาะสำหรับองค์กรที่มีอุปกรณ์ เช่น
- Hard Disk / SSD
- Computer / Notebook
- Server
- Storage
- Network Equipment
- อุปกรณ์ IT ที่ไม่ใช้งานแล้ว
โดยเฉพาะโรงงานที่มีอุปกรณ์จำนวนมากและต้องการควบคุมรายการอย่างเป็นระบบ สำหรับโรงงานที่ต้องดำเนินการ Manifest ควบคู่กับการทำลายข้อมูลและจัดการอุปกรณ์ IT สามารถปรึกษาทีม Asia Data Destruction (ADD) ได้ที่
โทร. 02-026-6446
E-mail: contact@asiadatadestruction.com